Introduzione: la decisione di investimento tecnologico oltre il preventivo
Nelle decisioni di investimento di una media o piccola impresa, l'acquisizione di nuove tecnologie informatiche o l'introduzione di soluzioni basate su intelligenza artificiale rappresentano passaggi ad alto impatto. Quando il consiglio di amministrazione o la direzione finanziaria valutano una proposta per rinnovare il gestionale ERP, implementare un CRM evoluto o integrare modelli linguistici per automatizzare l'analisi documentale, il preventivo economico fornito dalla software house o dal system integrator viene comunemente assunto come parametro di riferimento primario.
Tuttavia, fermarsi all'onorario iniziale di fornitura rischia di fornire una visione parziale. L'acquisto di software e servizi cloud complessi non è una transazione a termine, ma l'avvio di un rapporto operativo continuativo. Nel ciclo di vita del progetto emergono attività complementari spesso non dettagliate nelle offerte preliminari: la pulizia e la normalizzazione degli archivi interni, lo sviluppo di connettori personalizzati verso sistemi storici, i costi computazionali variabili legati ai volumi effettivi di utilizzo e i canoni di aggiornamento nel tempo.
Quando questi elementi non vengono governati preventivamente, l'azienda rischia di affrontare imprevisti economici e vincoli operativi che limitano l'efficacia dell'investimento. Il problema non risiede nell'adozione della tecnologia, ma nel metodo con cui l'impresa valuta le proposte prima della sottoscrizione formale.
Per tutelare la solidità finanziaria e l'autonomia decisionale dell'organizzazione, la direzione deve impostare la selezione dei fornitori con una disciplina strutturata: definire con chiarezza il fabbisogno aziendale, quantificare il Total Cost of Ownership (TCO) su un orizzonte di 24-36 mesi e verificare contratti e livelli di servizio attraverso una checklist operativa prima di assumere impegni pluriennali.
La sequenza decisionale: governare l'investimento prima del contratto
Un errore comune nei percorsi di trasformazione digitale consiste nel concentrarsi sulle clausole legali e sulle quotazioni economiche prima di avere consolidato le premesse strategiche dell'operazione. L'audit di un preventivo ha valore unicamente se inserito all'interno di una sequenza decisionale coerente.
Prima di convocare i partner tecnologici o avviare sessioni di dimostrazione commerciale, la direzione aziendale deve formalizzare internamente tre domande di indirizzo:
1. Quale problema aziendale dobbiamo risolvere?
L'iniziativa deve nascere da uno specifico vincolo operativo: un tempo di evasione degli ordini troppo lungo, colli di bottiglia manuali nell'estrazione dati dalle schede tecniche, difficoltà di riconciliazione tra magazzino e contabilità. Come evidenziato nell'analisi su come riconoscere le rigidità organizzative nei processi di trasformazione digitale, l'acquisto di nuovo software non può compensare flussi di lavoro disordinati o responsabilità organizzative ambigue.
2. Quali benefici economici e operativi misurabili attendiamo?
Ogni investimento tecnologico richiede un business case esplicito con metriche di ritorno definite: riduzione delle ore dedicate ad attività ripetitive, aumento della capacità di evasione ordini a parità di organico, abbattimento del tasso di errore nelle fatture passive. Strutturare queste stime con assunzioni chiare consente anche di rendere il business case del progetto credibile e bancabile nei confronti degli istituti di credito e dei bandi agevolati.
3. Comprare, integrare, sviluppare o riorganizzare il processo?
Prima di commissionare sviluppi su misura, l'azienda deve valutare con pragmatismo le opzioni architetturali:
- Acquisto di soluzioni standard da mercato (SaaS pronto all'uso): tempi rapidi e costi prevedibili, a fronte di una minore aderenza alle specificità operative;
- Integrazione di moduli verticali su infrastruttura esistente: valorizzazione dei sistemi in uso (ERP o CRM), limitando le personalizzazioni ai flussi differenzianti;
- Sviluppo dedicato (Custom): giustificato solo qualora il processo costituisca un reale vantaggio competitivo proprietario non replicabile con strumenti standard;
- Ottimizzazione organizzativa preventiva: revisione delle procedure operative e standardizzazione dei dati prima di introdurre ulteriori livelli di automazione.
Solo dopo avere chiarito il fabbisogno, quantificato i ritorni attesi e selezionato l'impostazione architetturale appropriata diventa opportuno analizzare le offerte dei fornitori, condurre l'audit economico-contrattuale e pianificare il monitoraggio continuativo dei risultati.
L'asimmetria informativa nella selezione dei fornitori IT e AI
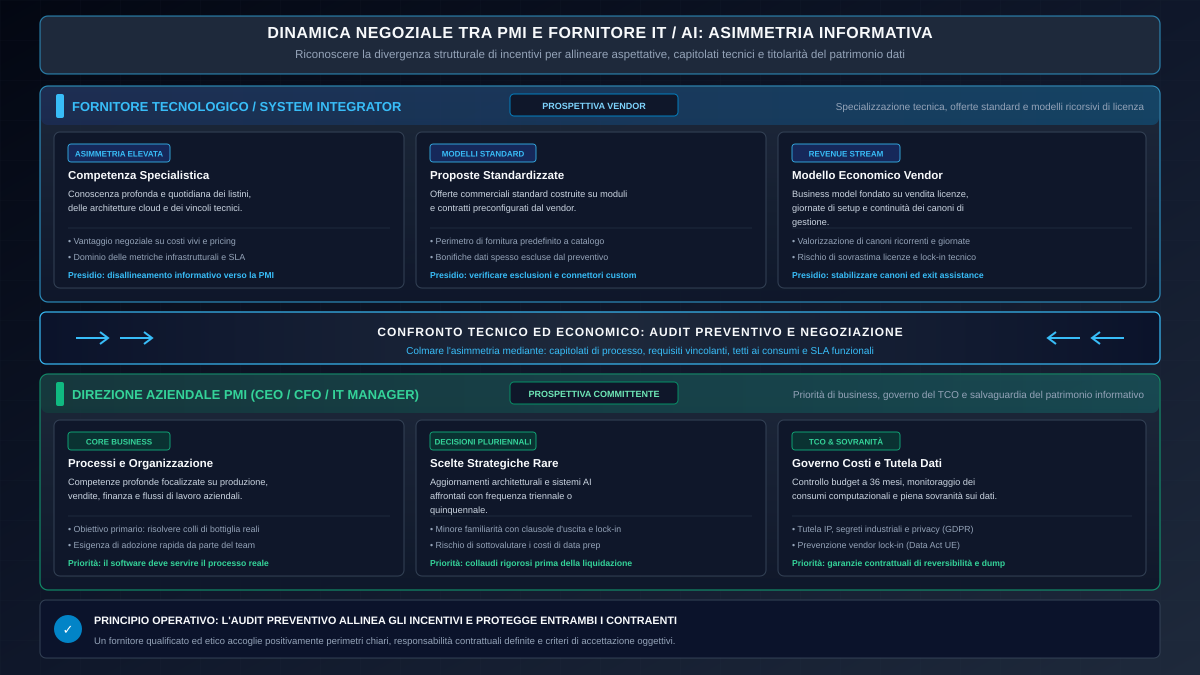
La dinamica negoziale tra una PMI e un fornitore specializzato di tecnologie presenta una fisiologica disuguaglianza di competenze: la software house redige quotidianamente contratti e capitolati tecnici all'interno del proprio perimetro di specializzazione; l'impresa committente, al contrario, rinnova la propria architettura informatica o valuta l'integrazione di sistemi AI solo periodicamente.
Perché il perimetro "chiavi in mano" richiede una verifica rigorosa
La formula del "chiavi in mano" viene frequentemente utilizzata nelle trattative commerciali per trasmettere semplicità e certezza economica. Nella gestione dei sistemi informativi aziendali, tuttavia, nessuna soluzione applicativa può considerarsi del tutto autonoma rispetto al contesto in cui si innesta.
Quando una proposta commerciale include l'installazione e la configurazione di base a un prezzo forfettario, occorre verificare con precisione dove si arresti il perimetro coperto dall'offerta:
- La connessione verso database gestionali preesistenti è inclusa o richiede connettori custom quotati a parte?
- L'eventuale bonifica dei dati disallineati è parte dell'onorario pattuito o resta interamente a carico della committente?
- I requisiti di sicurezza, gestione delle autorizzazioni e continuità operativa sono garantiti o demandati a interventi successivi?
Come approfondito nel confronto su come scegliere un consulente AI indipendente rispetto alle agenzie o software house, delegare la definizione del perimetro tecnico al medesimo soggetto economico che commercializza i software può portare a una sovrastima di licenze e a una progettazione guidata dalla disponibilità di prodotto del vendor piuttosto che dall'effettiva priorità operativa dell'impresa.
Il quadro di mercato: tra aspettative e complessità di adozione dell'AI
L'integrazione di sistemi di intelligenza artificiale richiede particolare attenzione metodologica. Mentre il software tradizionale opera secondo regole formalizzate e percorsi di collaudo consolidati, i modelli generativi e probabilistici introducono fattori di incertezza legati alla qualità dei dati aziendali, alla stocasticità delle risposte e alla variabilità dei costi operativi.
La consapevolezza di queste dinamiche trova riscontro nelle analisi internazionali di settore. Nel comunicato di ricerca pubblicato da Gartner il 29 luglio 2024 (Gartner Predicts 30% of Generative AI Projects Will Be Abandoned After Proof of Concept by End of 2025), gli analisti prevedevano che almeno il 30% dei progetti pilota di intelligenza artificiale generativa sarebbe stato abbandonato entro la fine del 2025. Tra le motivazioni identificate figuravano l'inadeguatezza della qualità dei dati, l'assenza di adeguati controlli sui rischi operativi e l'escalation non prevista dei costi infrastrutturali e computazionali.
Questa previsione evidenzia come la riuscita di un progetto tecnologico dipenda dalla capacità dell'azienda di governare le precondizioni organizzative e i parametri economici dell'accordo, anziché confidare su assunzioni generiche di funzionamento automatico.
La convergenza di incentivi tra fornitore e committente
I contenziosi che talvolta insorgono durante l'esecuzione delle forniture derivano frequentemente da una divergenza strutturale di incentivi:
- Il modello operativo di molti system integrator valorizza l'erogazione di giornate di consulenza, la vendita di moduli software e la continuità dei canoni di gestione e manutenzione;
- L'obiettivo primario della PMI consiste nel risolvere il collo di bottiglia con la massima rapidità, stabilizzare i costi ricorrenti e acquisire autonomia nell'uso quotidiano della soluzione.
Un fornitore qualificato ed etico accoglie positivamente la presenza di perimetri chiari, responsabilità contrattuali definite e criteri di accettazione oggettivi. L'audit preventivo non è un atto di sfiducia verso la controparte, ma lo strumento per allineare le reciproche aspettative ed evitare contenziosi che danneggiano entrambi i contraenti.
Cinque aree di costo da chiarire prima della firma per governare il TCO
Valutare un preventivo IT o AI limitandosi al costo delle licenze e all'onorario di configurazione iniziale comporta il rischio di sottostimare l'impegno finanziario complessivo. Nel Total Cost of Ownership su un orizzonte tipico di 24-36 mesi vi sono cinque componenti che richiedono un'attenta quantificazione preliminare:
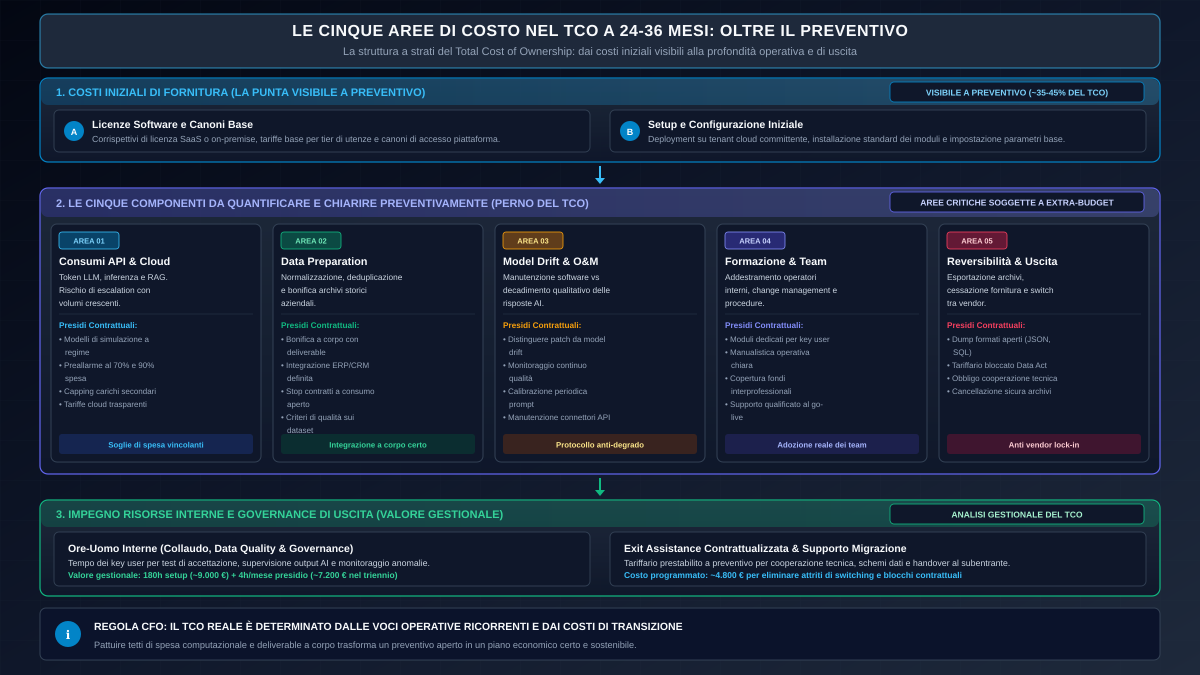
1. Consumi variabili di calcolo e chiamate API: simulazione, soglie di alert e presidi di spesa
Nei sistemi che integrano modelli linguistici di grandi dimensioni (LLM) o algoritmi ospitati su infrastrutture cloud terze, il costo computazionale è variabile e cresce proporzionalmente al numero di interrogazioni, alla dimensione dei prompt e al volume di documenti indicizzati.
Nelle fasi preliminari di test su piccoli campioni di dati, questi costi appaiono trascurabili. Tuttavia, quando la soluzione viene estesa all'operatività quotidiana e le pipeline di Retrieval-Augmented Generation (RAG) interrogano archivi complessi senza adeguate architetture di caching semantico, i volumi di calcolo possono moltiplicarsi sensibilmente.
Per evitare fluttuazioni di bilancio incontrollate senza rischiare l'interruzione accidentale di attività operative essenziali, l'accordo contrattuale deve prevedere:
- Una stima di consumo computazionale tarata su scenari realistici di utilizzo a regime (minimo, medio e picco);
- Meccanismi di presidio economico graduati in base alla criticità dei processi e al profilo di rischio operativo dell'impresa: anziché imporre un rigido e indiscriminato blocco automatico immediato che rischierebbe di arrestare flussi aziendali critici, è opportuno introdurre soglie progressive di preallarme (ad esempio al 70% e al 90% della spesa mensile stimata), procedure di autorizzazione preventiva per eventuali extra-budget o, laddove opportuno, un blocco selettivo limitato ai soli carichi computazionali secondari non critici (preservando l'operatività dei servizi core);
- La trasparenza sulle tariffe di computazione applicate, distinguendo i costi vivi dell'infrastruttura dagli eventuali margini di intermediazione del fornitore.
2. Preparazione, bonifica e gestione dei dati aziendali
I modelli di intelligenza artificiale e gli applicativi gestionali richiedono basi di dati affidabili, coerenti e aggiornate. Nei sistemi informativi di molte PMI, archivi storici, fogli di lavoro distribuiti e documentazione tecnica contengono duplicazioni, formati incoerenti e lacune informative.
Normalizzare questi archivi, strutturare le tassonomie e produrre vettori semantici (embedding) di qualità richiede un impegno considerevole di data preparation. Se la proposta commerciale si limita a prevedere un "collegamento standard alle banche dati aziendali", le attività di pulizia e bonifica rischiano di trasformarsi in giornate di sviluppo fatturate a consumo fuori capitolato.
Prima di sottoscrivere l'accordo è essenziale stabilire:
- Chi ha la responsabilità di verificare e normalizzare i dati;
- Quali requisiti minimi di formato e completezza devono rispettare gli archivi interni;
- Se le attività di data engineering preliminare siano quantificate a corpo o se debba essere fissato un limite massimo di ore concordate.
3. Manutenzione ordinaria, evoluzione del sistema e degrado prestazionale (Model Drift)
Nei contratti software tradizionali, il canone di manutenzione o l'abbonamento cloud coprono la correzione di anomalie e gli aggiornamenti di versione. Nei sistemi basati su intelligenza artificiale, invece, l'applicazione può iniziare a commettere errori o perdere precisione anche a codice informatico perfettamente funzionante e integro.
Questo calo di rendimento nel tempo (model drift) si manifesta principalmente per tre cause operative:
- Mutamento dei dati e dei documenti aziendali: i cataloghi prodotto si rinnovano, la modulistica dei clienti cambia o si modificano i formati e la terminologia dei file gestiti rispetto al campione utilizzato durante la configurazione iniziale;
- Evoluzione del contesto operativo: variano le prassi di business o le regole organizzative, rendendo meno efficaci le logiche su cui il modello era stato originariamente impostato;
- Aggiornamenti dei modelli terzi via cloud: il provider esterno dell'algoritmo o delle API rilascia nuove versioni o modifica i pesi di calcolo lungo le pipeline di servizio.
Se il contratto non disciplina con precisione questi aspetti, gli interventi potrebbero essere classificati come manutenzione evolutiva a tariffa oraria separata per ogni attività di calibrazione dei prompt, affinamento delle regole di estrazione o riallineamento dei connettori. L'accordo deve definire con chiarezza quali attività di monitoraggio periodico e presidio ordinario delle prestazioni siano comprese nel canone concordato.
4. Adozione organizzativa, formazione del personale e change management
L'implementazione tecnica di uno strumento digitale costituisce solo una parte del percorso: il ritorno sull'investimento dipende dall'effettiva adozione da parte dei collaboratori aziendali.
Proposte commerciali minimali includono sovente una singola sessione formativa teorica di mezza giornata rivolta ai responsabili di reparto, demandando a questi ultimi l'onere di formare i colleghi. Nelle PMI, dove le persone sono assorbite dalla gestione operativa quotidiana, una formazione superficiale favorisce la resistenza al cambiamento e l'abbandono progressivo della nuova procedura.
Un piano di implementazione credibile deve comprendere percorsi di affiancamento operativo articolati su più sessioni, con verifiche di adozione programmata a distanza di 30, 60 e 90 giorni dal rilascio. È opportuno verificare tempestivamente la possibilità di finanziare tali percorsi attraverso i fondi paritetici interprofessionali (quali Fondimpresa o Fondo Forte), riducendo l'impatto finanziario diretto sull'impresa.
5. Reversibilità, costi di uscita e cooperazione al passaggio di consegne
La sostenibilità di un investimento tecnologico si misura non solo nelle condizioni di accesso, ma anche nella facilità con cui l'azienda può interrompere il rapporto o migrare verso soluzioni alternative.
Se i dati vengono memorizzati in strutture proprietarie non documentate o se non sono previste modalità di estrazione automatica, la sostituzione della piattaforma al termine del contratto può comportare oneri significativi e tempi prolungati. Il contratto deve definire fin dall'origine i termini dell'assistenza all'uscita (Exit Assistance), specificando i formati aperti di rilascio delle informazioni e le tariffe orarie applicabili per il supporto al subentro, concordando una finestra temporale certa per la consegna dei dati (un intervallo di 15-30 giorni rappresenta un parametro contrattuale consigliato e negoziabile, non uno standard universale imposto per legge).
Esempio illustrativo di stima TCO a 36 mesi con analisi di scenario
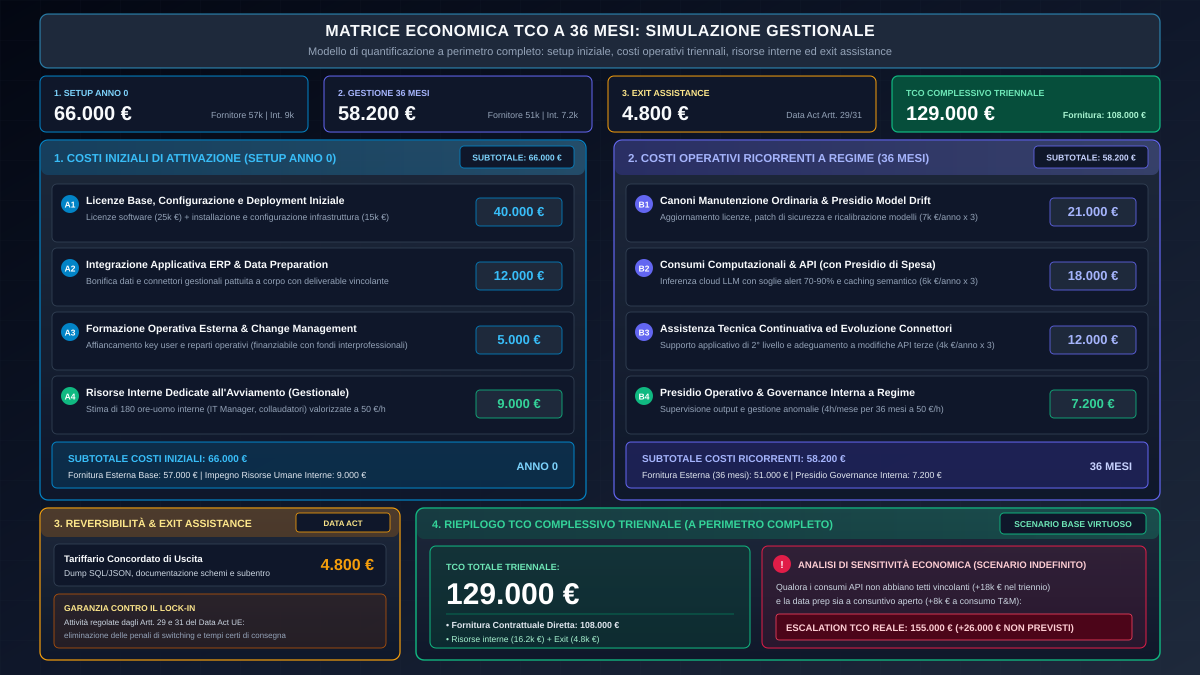
Per tradurre questi principi in una pianificazione economico-finanziaria rigorosa, la direzione aziendale deve quantificare l'esborso complessivo distinguendo i costi iniziali di attivazione e avvio, i costi operativi ricorrenti a regime, l'impegno delle risorse interne allocate al progetto e gli oneri contrattuali di uscita (Exit Assistance). È opportuno evidenziare che la qualificazione contabile tra spese di investimento capitalizzabili (Capex) e spese operative correnti (Opex) per licenze, formazione e lavoro interno non deve essere assunta come rigida a priori, ma lasciata alle specifiche valutazioni aziendali, ai principi contabili applicati (OIC o IFRS) e alle strategie fiscali dell'impresa committente.
A titolo illustrativo, consideriamo l'ipotesi di una PMI che intenda implementare un sistema applicativo integrato con componenti di intelligenza artificiale per l'analisi documentale e l'estrazione automatica di specifiche tecniche:
1. Costi iniziali di attivazione e avvio (Setup - Anno 0)
- Licenze software base o corrispettivo di ingresso: 25.000 euro;
- Configurazione infrastruttura e deployment iniziale: 15.000 euro;
- Integrazione applicativa ERP e data preparation preliminare (a corpo con deliverable vincolante): 12.000 euro;
- Formazione operativa iniziale e change management esterno: 5.000 euro (con potenziale copertura tramite fondi interprofessionali);
- Subtotale investimenti di fornitura esterna (Anno 0): 57.000 euro.
- Risorse interne dedicate all'avviamento (ipotesi illustrativa di simulazione): stima ipotetica di 180 ore-uomo interne tra IT Manager, referenti di processo e collaudatori (valorizzate convenzionalmente a 50 euro/ora): 9.000 euro. Si specifica espressamente che tale volumetria rappresenta un'ipotesi illustrativa di simulazione per evidenziare l'assorbimento di tempo interno e non costituisce un benchmark universale applicabile a ogni PMI. Tale quantificazione economica ha valore di analisi gestionale del TCO (costo opportunità e impegno di personale già contrattualizzato) e non costituisce necessariamente un esborso finanziario aggiuntivo a bilancio. Totale costi iniziali di attivazione (Fornitore + Risorse Interne): 66.000 euro.
2. Costi operativi ricorrenti a regime (Triennale - 36 mesi)
- Canoni periodici di licenza, manutenzione ordinaria e presidio model drift: 7.000 euro/anno (21.000 euro complessivi nel triennio);
- Consumi computazionali stimati (chiamate API e inferenza cloud su volumi medi con presidio di spesa): 6.000 euro/anno (18.000 euro complessivi nel triennio);
- Assistenza tecnica ordinaria ed evoluzione connettori: 4.000 euro/anno (12.000 euro complessivi nel triennio);
- Subtotale costi operativi di fornitura esterna (36 mesi): 51.000 euro.
- Presidio operativo e governance interna a regime (ipotesi illustrativa di simulazione): impegno stimato dei key user per supervisione output e gestione anomalie (stimato a titolo illustrativo in 4 ore/mese per 36 mesi a 50 euro/ora, pari a 7.200 euro, come parametro di simulazione gestionale e non come benchmark universale). Totale costi operativi correnti (Fornitore + Presidio Interno): 58.200 euro.
3. Oneri di reversibilità e assistenza all'uscita (Exit & Transition Costs)
- Costo stimato di reversibilità incluso nel TCO (Exit Assistance contrattualizzata): tariffario concordato per estrazione dump completi, documentazione schemi e cooperazione tecnica al subentro: 4.800 euro.
4. Riepilogo del TCO complessivo a 36 mesi (Scenario Base)
- Fornitura diretta esterna (Setup 57.000 € + Canoni/Consumi 51.000 €): 108.000 euro;
- Impegno risorse interne a valore gestionale (Avviamento 9.000 € + Presidio 7.200 €): 16.200 euro;
- Costo stimato di reversibilità e uscita: 4.800 euro;
- Totale TCO a 36 mesi a perimetro completo (Scenario Base): 129.000 euro.
Analisi di scenario e sensitività economica
L'elaborazione di questa matrice consente al CFO di simulare l'impatto economico al variare delle condizioni operative:
- Scenario Prudenziale Base: Mantenimento dei volumi stimati, rispetto del tetto di spesa computazionale e completamento della data preparation nei tempi previsti. Costo di fornitura diretta contrattuale stabilizzato a 108.000 euro; con le componenti di risorse interne a valore gestionale (16.200 euro) ed exit assistance (4.800 euro), il TCO complessivo a perimetro completo è pari a 129.000 euro.
- Scenario di Scalabilità Accelerata: Raddoppio dei volumi documentali processati dai reparti. In presenza di un tetto di spesa rinegoziato (+4.000 euro/anno di consumi computazionali, ossia +12.000 euro nel triennio) e di giornate integrative di affiancamento per nuovi reparti (+3.000 euro una tantum), l'esborso contrattuale di fornitura diretta si attesta a 123.000 euro. Assumendo che le altre componenti di costo (risorse interne a 16.200 euro ed exit assistance a 4.800 euro) rimangano costanti, il TCO complessivo a perimetro completo ammonta a 144.000 euro. Questo scenario riflette una crescita dei carichi di lavoro che richiede un dimensionamento contrattuale aggiornato delle soglie computazionali, mantenendo il governo della spesa senza assunzioni arbitrarie di ritorni automatici.
- Scenario con Vincoli Contrattuali Indefiniti (Senza Presidio Preventivo): Qualora i consumi API non presentino massimali vincolanti e la data preparation sia pattuita a consumo aperto (Time & Material senza tetto), uno scostamento nelle attività di bonifica (+8.000 euro una tantum) unito a consumi computazionali privi di caching e filtri (+6.000 euro/anno, pari a +18.000 euro nel triennio) porta l'esborso contrattuale di fornitura diretta esattamente a 134.000 euro (rispetto ai 108.000 euro previsti). Considerando le componenti base di risorse interne (16.200 euro) ed exit assistance (4.800 euro), il TCO complessivo a perimetro completo si attesta a 155.000 euro, a cui possono sommarsi i costi gestionali occulti delle ulteriori ore-uomo interne assorbite per tamponare i disallineamenti operativi e le inefficienze dei flussi.
Oltre l'uptime: definire indicatori operativi e SLA per i sistemi di intelligenza artificiale
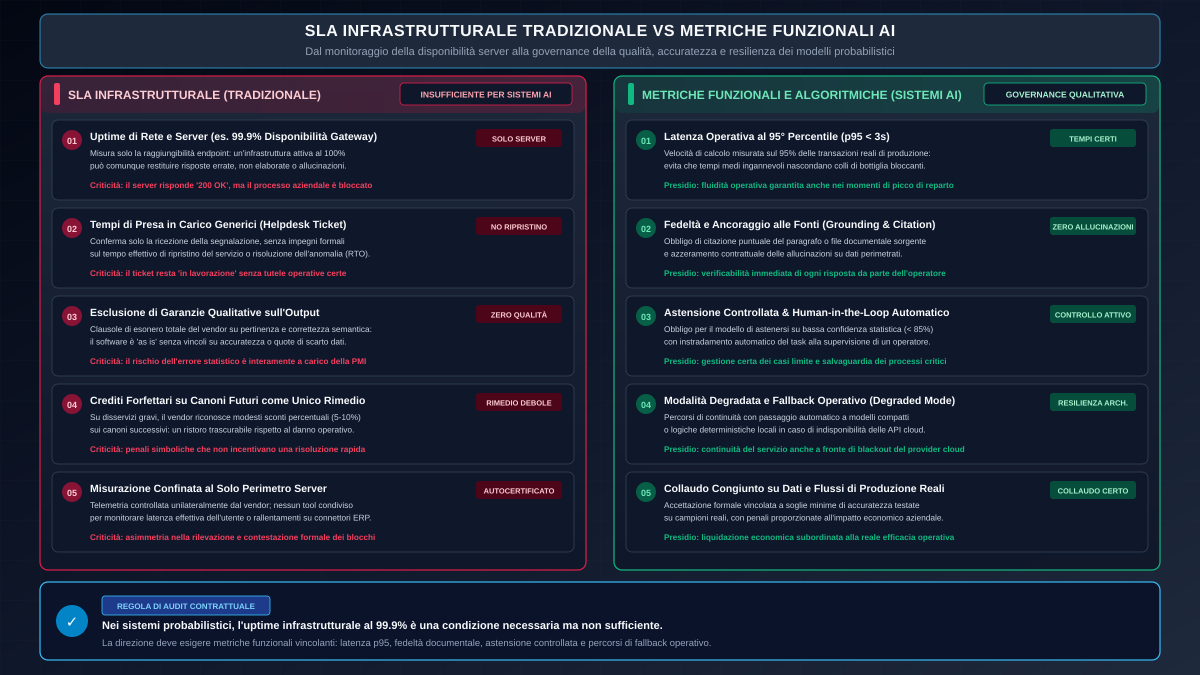
Il Service Level Agreement (SLA) rappresenta il documento contrattuale che definisce gli impegni prestazionali assunti dal fornitore, le modalità di misurazione del servizio e i rimedi previsti in caso di inadempimento.
I limiti della disponibilità infrastrutturale nei sistemi probabilistici
La maggioranza dei contratti di fornitura standard ancora oggi si concentra sulla garanzia di disponibilità infrastrutturale, identificata comunemente nella soglia del 99.9% di uptime. Tuttavia, il valore reale di questo indicatore dipende strettamente dalla definizione contrattuale adottata nello SLA: la misurazione può variare radicalmente a seconda che il calcolo sia effettuato su base mensile o annuale, che siano escluse le finestre di manutenzione ordinaria programmata e che il perimetro monitorato si limiti alla sola raggiungibilità di rete dell'endpoint gateway anziché alla reale disponibilità funzionale end-to-end dell'applicativo.
Nei sistemi applicativi tradizionali, se l'ambiente server risponde e la base dati è coerente, l'esecuzione del codice segue un percorso logico prevedibile, sebbene il comportamento effettivo dipenda sempre dalla qualità dei dati in ingresso, dalle configurazioni di sistema e dalle dipendenze applicative. Nei sistemi che impiegano modelli generativi e probabilistici, invece, la natura statistica dell'elaborazione introduce una variabilità intrinseca negli output: anche in presenza di un'infrastruttura attiva al 100%, il sistema può:
- Fornire risposte incomplete, inventate (allucinazioni) o prive di riscontro documentale su quote significative di pratiche complesse;
- Presentare tempi di risposta non compatibili con i flussi operativi di reparto a causa di colli di bottiglia computazionali lungo le pipeline di inferenza;
- Interrompere l'elaborazione di determinati formati documentali senza restituire notifiche strutturate all'utente.
Per l'organizzazione aziendale, un sistema che produce output inattendibili o impiega minuti per elaborare una richiesta urgente determina disagi analoghi a un blocco totale dell'infrastruttura.
Indicatori prestazionali specifici per caso d'uso: classificazione, estrazione e assistenti documentali
La definizione dei parametri prestazionali deve essere calibrata sulla criticità operativa dello specifico caso d'uso aziendale, traducendo i concetti tecnici in garanzie contrattuali comprensibili per la direzione:
- Sistemi di estrazione documentale (es. fatture, ordini, schede tecniche):
- Accuratezza dei campi estratti: percentuale minima garantita di dati corretti rispetto al documento originale verificato;
- Conformità dello schema: rispetto della struttura tabellare o informatica richiesta, con identificazione e scarto automatico dei record incompleti o anomali;
- Sistemi di classificazione e instradamento pratiche:
- Accuratezza ed esaustività dell'instradamento: capacità del sistema di assegnare la categoria corretta senza disperdere pratiche critiche. Per avere valore contrattuale vincolante, la soglia minima garantita deve essere concordata su un campione di documenti reali rappresentativo dell'attività aziendale, definendo la tolleranza ammessa tra errori di assegnazione ed esclusioni in base all'impatto economico o operativo dell'errore;
- Assistenti documentali e sistemi di ricerca interna (RAG):
- Fedeltà alle fonti aziendali: verifica che ogni risposta sia rigorosamente ancorata ai documenti interni forniti, con citazione puntuale del file o del paragrafo di provenienza per consentire la verifica immediata;
- Astensione controllata: obbligo per il sistema di dichiarare esplicitamente l'assenza di informazioni pertinenti quando il dato non è presente negli archivi, impedendo la generazione di risposte plausibili ma prive di riscontro oggettivo;
- Tempi di risposta operativi (Latenza al 95° percentile):
- Parametrare la velocità sul 95° percentile delle transazioni (p95) garantisce che la quasi totalità delle richieste venga elaborata entro un tempo massimo prestabilito (es. entro 3 secondi), impedendo che una "latenza media" ingannevole nasconda rallentamenti bloccanti nei momenti di picco operativo;
- Instradamento automatico alla revisione umana (Human-in-the-Loop):
- Quando l'elaborazione presenta margini di incertezza o non supera i controlli automatici di coerenza, la pratica deve essere instradata automaticamente alla revisione di un collaboratore aziendale, affiancando ai filtri algoritmici verifiche di validazione certe prima dell'esecuzione del processo operativo.
Clausole di salvaguardia, fallback operativo e disciplina dei rimedi
La definizione contrattuale degli SLA deve essere accompagnata da meccanismi operativi di tutela e da una disciplina proporzionata dei rimedi:
- Modalità degradata (Degraded Mode / Fallback): In caso di congestione o indisponibilità temporanea delle API cloud terze, il fornitore deve concordare un percorso di riserva (ad esempio il ricorso a regole deterministiche o l'inoltro a modelli compatti di backup), garantendo la continuità dei processi essenziali;
- Obiettivi di ripristino (RTO e RPO): Nei contratti che gestiscono dati critici devono essere definiti il Recovery Time Objective (tempo massimo per il ripristino dell'applicativo) e il Recovery Point Objective (massima perdita tollerabile di dati archiviati);
- Disciplina negoziale dei rimedi: Le parti possono concordare penali a scalare proporzionate all'impatto operativo del disservizio (ad esempio mediante deduzione diretta dai canoni periodici), con facoltà di recesso qualora il mancato rispetto delle metriche concordate si protragga oltre soglie prestabilite. Tali clausole rappresentano soluzioni contrattuali da calibrare con la consulenza dei propri legali di fiducia, non automatismi applicabili indistintamente a ogni contesto.
Proprietà intellettuale, protezione dei dati e prevenzione del vendor lock-in
La gestione dei diritti di proprietà intellettuale, la riservatezza delle informazioni e la portabilità dei dati costituiscono presidi centrali nella stipula di contratti tecnologici.
Ripartizione dell'IP: background vendor, foreground committente, licenze e disponibilità tecnica
Nei contratti standard proposti dalle software house è frequente riscontrare clausole di riserva generale in base alle quali l'intera architettura, le personalizzazioni e i flussi di lavoro rimangono di titolarità esclusiva del fornitore, mentre all'impresa viene concessa una licenza d'uso d'esercizio.
Per evitare controversie future, l'accordo deve distinguere con chiarezza quattro categorie di asset:
- Background IP del fornitore: I componenti preesistenti, il codice sorgente della piattaforma di base, i framework e i modelli proprietari del vendor restano di titolarità del fornitore. Nelle piattaforme standard SaaS multitenant, alla PMI viene concessa una licenza d'uso non esclusiva per la durata del contratto con perimetro e utenze chiaramente definiti; non è né realistico né opportuno pretendere diritti proprietari o licenze d'uso perpetue e trasferibili sull'infrastruttura standard condivisa del fornitore;
- Componenti terzi e Open Source: Le librerie e i modelli esterni utilizzati nel progetto rimangono disciplinati dalle rispettive licenze di distribuzione;
- Foreground IP (Sviluppi personalizzati su commissione): Le integrazioni verticali, i connettori personalizzati e i moduli custom realizzati espressamente per la PMI su capitolato e a fronte di remunerazione specifica devono essere disciplinati concordando la cessione dei diritti patrimoniali a favore della committente o, in alternativa, una licenza perpetua, irrevocabile, trasferibile e non esclusiva;
- Patrimonio dati e asset informativi dell'impresa: I dati proprietari, i documenti aziendali e i database interni restano di titolarità della committente, tutelati anche sotto il profilo del segreto commerciale e del know-how riservato (Articoli 98 e 99 del Codice della Proprietà Industriale, D.Lgs. 30/2005). Per quanto concerne i prompt personalizzati, i flussi di lavoro ingegnerizzati e i file vettoriali (embedding) generati nel corso del progetto, la disciplina contrattuale deve garantire all'impresa una licenza d'uso ampia, perpetua e trasferibile, unitamente alla disponibilità tecnica dei dump vettoriali e dei relativi indici, precludendo al fornitore l'utilizzo di tali asset a beneficio di concorrenti e assicurando la trasferibilità degli asset in caso di cambio fornitore.
Protezione dei dati aziendali, qualificazione dei ruoli GDPR e verifica della Zero Data Retention
La protezione dei dati personali deve essere presidiata sia dal punto di vista della conformità normativa (Regolamento UE 2016/679 - GDPR) sia sotto il profilo della tutela del know-how riservato.
Sotto il profilo privacy:
- L'individuazione dei ruoli soggettivi non consegue a formule contrattuali standard, ma discende dall'analisi in concreto delle modalità e delle finalità effettive del trattamento (in conformità alle Linee Guida EDPB 07/2020 sui concetti di titolare e responsabile);
- Nella prassi dei servizi applicativi dedicati, la PMI agisce quale Titolare del Trattamento, mentre il fornitore del servizio IT o applicativo opera in qualità di Responsabile del Trattamento ai sensi dell'Art. 28 GDPR, regolato da apposito Data Processing Agreement (DPA);
- I provider terzi di infrastruttura cloud o di modelli linguistici richiamati dal sistema assumono tipicamente la veste di Sub-responsabili del Trattamento, subordinati a preventiva autorizzazione scritta e a obblighi contrattuali equivalenti. Tuttavia, qualora determinati fornitori globali di API o piattaforme cloud riservino a sé contrattualmente il trattamento di metadati o contenuti per finalità autonome (ad esempio monitoraggio abusi o telemetria), essi possono configurarsi quali autonomi titolari per tali specifici perimetri: una circostanza che la committente deve verificare preventivamente per evitare disallineamenti normativi.
Per quanto riguarda i requisiti tecnici e negoziali:
- La clausola di Zero Data Retention (ZDR) per le chiamate API non è una funzione predefinita o universale comune a tutte le piattaforme: si tratta di un'opzione tecnica e negoziale che va verificata puntualmente per ciascun provider e piano di fornitura (spesso limitata a specifici tier enterprise o abilitata solo su richiesta formale). Nei piani standard, i provider possono prevedere finestre di conservazione temporanea (frequentemente fino a 30 giorni) per finalità di abuse monitoring. Quando applicabile, l'opzione ZDR va distinta dalla conservazione lecita e necessaria dei soli log tecnici di audit e sicurezza a livello applicativo;
- Il contratto deve contenere un divieto esplicito e vincolante che precluda al fornitore e ai suoi subfornitori terzi di impiegare dati, documenti, prompt e output aziendali per l'addestramento, il fine-tuning o il benchmark di modelli commerciali propri o di terzi.
Portabilità e cambio fornitore: dal GDPR al Data Act europeo (Articoli 29 e 31)
Il fenomeno del vendor lock-in si concretizza quando i costi economici, tecnici o temporali necessari per migrare a una soluzione concorrente risultano talmente elevati da vincolare l'impresa a rimanere con il partner storico anche a fronte di un servizio non soddisfacente.
Sul piano normativo, è opportuno chiarire che l'Articolo 20 del GDPR disciplina specificamente il diritto alla portabilità dei dati personali riferiti a persone fisiche e forniti dall'interessato; non costituisce una base giuridica generale per pretendere la migrazione di interi archivi software aziendali tra persone giuridiche.
Per quanto riguarda invece i servizi di trattamento dei dati (inclusi i servizi cloud e le piattaforme applicative), il quadro regolatorio comunitario è stato integrato dal Regolamento (UE) 2023/2854 (Data Act). Il Capo VI del Data Act introduce norme volte a facilitare il passaggio tra fornitori di servizi di elaborazione dati, imponendo obblighi contrattuali di trasparenza, la rimozione degli ostacoli operativi e la progressiva eliminazione delle tariffe di cambio fornitore (switching charges).
Nello specifico, l'Articolo 29 del Data Act disciplina la progressiva eliminazione delle tariffe di cambio fornitore. Il periodo transitorio per la riduzione degli oneri di switching decorre dall'11 gennaio 2024 (data di entrata in vigore del Regolamento UE 2023/2854, la cui generale applicazione decorre dal 12 settembre 2025) fino all'11 gennaio 2027: durante tale triennio transitorio, i fornitori possono addebitare alla committente esclusivamente le spese vive direttamente sostenute e documentate per agevolare il passaggio dei dati. A partire dal 12 gennaio 2027, scatterà l'azzeramento totale (zero switching charges), rendendo illegittima qualsiasi tariffa di passaggio a carico del cliente per i servizi ricompresi nell'ambito applicativo del regolamento.
Tuttavia, sotto il profilo contrattuale è cruciale considerare l'eccezione prevista dall'Articolo 31 del Data Act: i servizi di trattamento dei dati sviluppati prevalentemente su misura per le specifiche esigenze di un singolo cliente o committente, e non commercializzati su larga scala tramite il catalogo d'offerta del fornitore, beneficiano di deroghe ad alcuni obblighi del Capo VI, compreso l'Articolo 29 sulle tariffe di passaggio. Ciò significa che l'eliminazione per legge degli oneri di switching non opera automaticamente per gli sviluppi software altamente personalizzati e dedicati: in tali casi, l'azienda non può fare affidamento sul divieto normativo automatico, ma deve negoziare e pattuire dettagliatamente nel contratto bilaterale le condizioni operative, i tempi e i corrispettivi economici per l'assistenza tecnica all'uscita e la migrazione dei dati.
Sotto il profilo negoziale e contabile, è essenziale distinguere con chiarezza gli switching charges disciplinati dal Data Act (che riguardano strettamente le tariffe tecniche e amministrative di estrazione e disconnessione imposte dal fornitore uscente) da altre voci economiche correlate:
- le eventuali indennità o penali contrattuali per recesso anticipato rispetto a periodi minimi di durata vincolante pattuita tra le parti, le quali restano governate dal diritto contrattuale generale nei limiti della proporzionalità e della buona fede;
- i corrispettivi per servizi di consulenza specialistica esterna o re-ingegnerizzazione dei processi richiesti dall'impresa a system integrator terzi per gestire l'adozione e l'integrazione del nuovo applicativo subentrante.
A livello di accordo bilaterale, la PMI deve pretendere:
- La disponibilità dei dati in formati standard, aperti e non proprietari (ad esempio dump SQL, file CSV, JSON o Parquet);
- La documentazione dettagliata dello schema dei dati e delle relazioni semantiche;
- Tempi certi e prestabiliti per l'erogazione delle attività di supporto alla migrazione verso il fornitore subentrante;
- Procedure formalizzate di cancellazione sicura e definitiva dei dati aziendali dai sistemi del fornitore uscente, coordinate con i tempi di conservazione obbligatori per legge e con i normali cicli di rotazione dei backup di sicurezza.
Prevedibilità economica nel tempo: meccanismi di revisione e clausole di preavviso
Prassi commerciali frequenti prevedono condizioni economiche vantaggiose per il periodo iniziale di avvio, seguite da aumenti tariffari significativi in occasione dei rinnovi taciti.
Per mantenere prevedibilità sui costi nel medio termine, l'impresa può negoziare clausole di stabilità economica:
- Vincolare gli adeguamenti periodici del canone a parametri oggettivi (ad esempio l'indice ISTAT FOI con un tetto massimo percentuale, ad esempio non oltre il 3% annuo);
- Definire finestre temporali di disdetta congrue (ad esempio 60 o 90 giorni prima della scadenza naturale), evitando rinnovi automatici vincolati a finestre di notifica eccessivamente ristrette.
La disciplina normativa: AI Act, NIS2 (D.Lgs. 138/2024) e valutazione del rischio
La valutazione di una soluzione informatica o di intelligenza artificiale deve tenere conto dell'evoluzione del quadro regolatorio europeo e nazionale:
Regolamento (UE) 2024/1689 (EU AI Act) e Regolamento (UE) 2026/1744: La normativa europea ripartisce obblighi e responsabilità tra fornitori (providers) e utilizzatori professionali (deployers) secondo un calendario di applicazione progressivo, aggiornato dal Regolamento (UE) 2026/1744:
- Dal 2 febbraio 2025: operano i divieti assoluti per le pratiche di intelligenza artificiale a rischio inaccettabile (Art. 5) e gli obblighi generali di alfabetizzazione sull'AI per il personale (Art. 4);
- Dal 2 agosto 2025: diventano vincolanti le disposizioni per i modelli di intelligenza artificiale per finalità generali (General Purpose AI - GPAI), inclusi gli obblighi di trasparenza sul copyright e la sintesi dei dati di addestramento;
- Dal 2 agosto 2026: diventano efficaci gli obblighi generali di trasparenza dell'Articolo 50 per i sistemi di AI che interagiscono con persone fisiche o generano contenuti sintetici (con un termine transitorio esteso al 2 dicembre 2026 per l'Art. 50 par. 2 limitatamente ai sistemi generativi già immessi sul mercato prima del 2 agosto 2026);
- Dal 2 dicembre 2027: diventano pienamente efficaci esclusivamente gli obblighi per i sistemi di AI ad alto rischio elencati nell'Allegato III (termine prorogato dal Regolamento UE 2026/1744 rispetto alla scadenza originaria del 2 agosto 2026);
- Dal 2 agosto 2028: scattano gli obblighi per i sistemi ad alto rischio integrati come componenti di sicurezza di prodotti regolamentati dell'Allegato I (termine anch'esso prorogato dal Regolamento UE 2026/1744 rispetto alla data iniziale del 2 agosto 2027). L'azienda deve inoltre monitorare le iniziative comunitarie di raccordo (tra cui i codici di condotta promossi dall'AI Pact e gli orientamenti del pacchetto Digital Omnibus sulla semplificazione della conformità per le imprese), prestando specifica attenzione all'Articolo 25 del Regolamento (UE) 2024/1689 (EU AI Act): qualora la committente apporti modifiche sostanziali a un sistema di intelligenza artificiale (ovvero ne alteri la finalità d'uso facendolo rientrare nell'ambito dei sistemi ad alto rischio), tali interventi comportano, alle specifiche condizioni giuridiche previste dall'Articolo 25, la riqualificazione della committente quale fornitore (provider), trasferendo integralmente sull'impresa gli obblighi e le responsabilità regolamentari connesse.
Direttiva (UE) 2022/2555 (NIS2) e recepimento italiano (D.Lgs. 138/2024): In Italia la disciplina comunitaria sulla resilienza cibernetica è stata recepita con il Decreto Legislativo 4 settembre 2024, n. 138. Sul piano operativo è fondamentale distinguere:
- I soggetti qualificati come essenziali o importanti in base a parametri dimensionali e settoriali, direttamente assoggettati a tutti gli obblighi istituzionali di legge (notifica formale degli incidenti a CSIRT Italia / ACN, adozione di misure certificate di gestione del rischio e relativi regimi sanzionatori);
- I fornitori terzi di tecnologie ICT, software e servizi cloud che, pur non essendo designati direttamente come soggetti essenziali o importanti e non diventando automaticamente destinatari diretti dell'intero impianto sanzionatorio della norma, rientrano nei requisiti di sicurezza della catena di approvvigionamento (supply chain security, Art. 24 D.Lgs. 138/2024 e Art. 21 Direttiva NIS2). Se la PMI committente opera in settori critici o fa parte della filiera di soggetti soggetti a NIS2, il partner tecnologico è tenuto contrattualmente a garantire standard adeguati di cyber-hygiene, gestione tempestiva delle vulnerabilità, crittografia e continuità operativa.
Valutazione autonoma del rischio vs certificazioni di conformità: Il possesso da parte del fornitore di certificazioni di settore (quali ISO/IEC 27001 per la sicurezza delle informazioni, ISO/IEC 42001 per la gestione dei sistemi AI, o attestazioni SOC 2 Type II) rappresenta un'evidenza documentale utile e un indice presuntivo di maturità organizzativa. Tuttavia, tali certificazioni attestano la conformità di processo del fornitore e non sostituiscono in alcun modo l'autonoma valutazione del rischio operativo, contrattuale e di processo che la direzione della PMI deve condurre sul proprio specifico progetto.
La checklist in 14 punti per la valutazione dei fornitori (Modello a 6 Dimensioni)
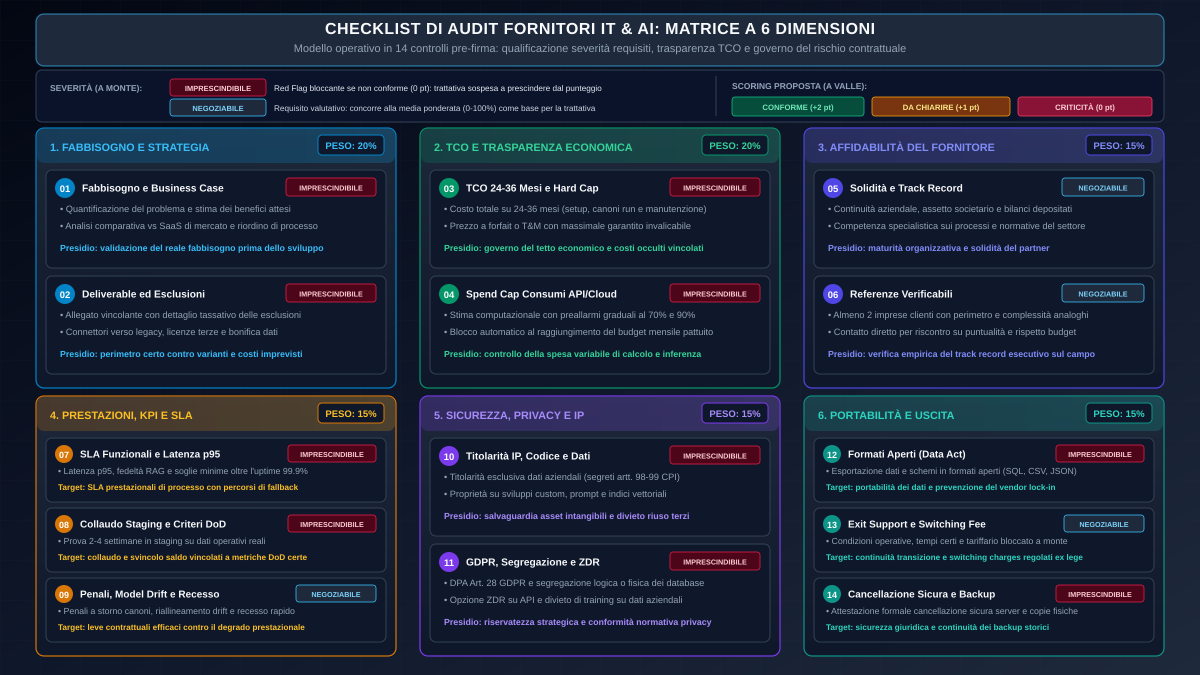
Per consentire alla direzione aziendale di condurre un esame sistematico delle proposte prima di assumere impegni formali, i 14 controlli operativi sono articolati in una matrice strutturata a sei dimensioni pesate, perfettamente allineata al framework di audit decisionale:
Metodologia di scoring: severità dei requisiti e valutazione delle offerte
Per garantire rigore e oggettività, il framework separa nettamente la severità intrinseca del requisito dal punteggio di conformità ottenuto dalla singola proposta commerciale:
1. Severità intrinseca del requisito (Qualificazione a monte)
- Requisito Imprescindibile (Red Flag in caso di mancata conformità): controlli posti a presidio dell'integrità patrimoniale, normativa o di continuità operativa dell'impresa committente. Pur rappresentando la checklist un modello generale di riferimento, la qualificazione di una specifica criticità come "Red Flag" bloccante deve essere valutata e calibrata in relazione al caso aziendale concreto e alla tipologia di fornitura. Qualora una criticità sia confermata come Red Flag bloccante per il contesto specifico, l'assenza o il rifiuto del fornitore di accogliere il requisito impone la sospensione formale della trattativa e preclude la sottoscrizione del contratto fino a risoluzione, a prescindere dal punteggio percentuale complessivo conseguito dall'offerta.
- Requisito Negoziabile / Valutativo: controlli che ammettono una gradazione qualitativa o un bilanciamento contrattuale (es. referenze storiche, modulazione penali, anzianità aziendale). Tali controlli concorrono alla determinazione del punteggio ponderato e forniscono una guida per la trattativa economica, senza determinare un blocco automatico.
2. Punteggio di conformità della proposta (Valutazione a valle)
Ciascun controllo applicabile viene valutato dal comitato interno attribuendo uno dei seguenti punteggi:
- Conforme (+2 punti): il requisito è pienamente soddisfatto e formalizzato contrattualmente con perimetro, clausole vincolanti, responsabilità e metriche oggettive;
- Da approfondire (+1 punto): l'offerta contiene impegni parziali, mere dichiarazioni di intenti o rimandi generici a successivi accordi, richiedendo integrazioni formali prima della stipula;
- Criticità / Non conforme (0 punti): assenza di presidio contrattuale, perimetro non quantificato o clausole gravemente sproporzionate a sfavore della committente.
Formula di calcolo del punteggio ponderato e disciplina dei requisiti non applicabili (N/A)
Ciascuna dimensione concorre al punteggio complessivo dell'offerta (in scala da 0 a 100) secondo il rispettivo peso percentuale:
- Dimensione 1 (Fabbisogno e coerenza strategica): 20%
- Dimensione 2 (TCO e trasparenza economica): 20%
- Dimensione 3 (Affidabilità del fornitore e solidità): 15%
- Dimensione 4 (Prestazioni operative e KPI / SLA): 15%
- Dimensione 5 (Sicurezza, privacy e IP): 15%
- Dimensione 6 (Portabilità, reversibilità e uscita): 15%
Il punteggio percentuale di ciascuna dimensione è dato dal rapporto tra la somma dei punti assegnati ai controlli applicabili e il punteggio massimo teorico dei soli controlli effettivamente applicabili.
Disciplina formale delle Non Applicabilità (N/A):
- Singoli controlli N/A: qualora uno specifico controllo risulti oggettivamente non pertinente rispetto alle caratteristiche tecniche della fornitura (ad esempio, il controllo 04 sui consumi API variabili nel caso di software interamente on-premise privo di connessioni cloud terze), tale requisito viene classificato come N/A ed escluso sia dal numeratore sia dal denominatore della relativa dimensione. In questo modo l'offerta non subisce alcuna penalizzazione ingiustificata;
- Intera dimensione N/A: qualora tutti i controlli appartenenti a una medesima dimensione risultino non applicabili (ad esempio in forniture puramente consulenziali prive di componenti applicative o cloud), il peso percentuale di tale dimensione viene redistribuito proporzionalmente su tutte le restanti dimensioni applicabili. Il calcolo si ottiene moltiplicando il peso relativo di ciascuna dimensione attiva per il fattore di riparametrazione
100 / (100 - Peso_Dimensione_N/A); - Forniture fuori perimetro: qualora l'oggetto contrattuale esuli completamente dalle premesse logiche del framework (come nel caso dell'acquisto puro di hardware fisico senza licenze software né servizi gestiti), la direzione deve dichiarare esplicitamente che la matrice standard a 6 dimensioni non è applicabile, adottando schemi di procurement dedicati a beni materiali.
Dimensione 1: Fabbisogno e coerenza strategica (Peso: 20%)
- Valutazione del fabbisogno e business case dei benefici attesi: Formalizzare la quantificazione preventiva del problema operativo, dei benefici misurabili e dell'analisi comparativa tra soluzioni standard di mercato (SaaS), integrazioni verticali o riorganizzazione preventiva del processo, prima di commissionare sviluppi su misura.
Severità del requisito: Imprescindibile (Red Flag in caso di mancata conformità). - Perimetro esplicito dei deliverable ed esclusioni tecniche: Esigere un allegato contrattuale vincolante che dettagli in modo tassativo le attività escluse (connettori verso sistemi legacy, licenze middleware, adeguamento apparati di rete, bonifica preliminare dei database).
Severità del requisito: Imprescindibile (Red Flag in caso di mancata conformità).
Dimensione 2: TCO e trasparenza economica (Peso: 20%)
- Struttura economica del TCO a 24-36 mesi e controllo della spesa: Valutare il costo complessivo su orizzonte triennale e vincolare il corrispettivo a un prezzo certo a milestone (fixed price) oppure, nei contratti a consumo (Time & Material), ad adeguati meccanismi di presidio economico: massimale garantito (cap), budget autorizzati per fasi o approvazione formale e vincolante di qualsiasi variante prima dell'esecuzione, governando preventivamente i rischi di scostamento economico.
Severità del requisito: Imprescindibile (Red Flag in caso di assenza totale di presidi di contenimento della spesa). - Governo dei consumi variabili di calcolo e chiamate API: Richiedere una stima dei costi computazionali e di inferenza cloud parametrata su scenari realistici di utilizzo a regime, definendo meccanismi di tutela graduati sulla criticità dei processi: soglie di preallarme progressive (es. 70% e 90%), autorizzazioni preventive per extra-budget o blocco selettivo per i carichi non critici, scongiurando sia scostamenti di costo sia l'interruzione accidentale di attività operative core.
Severità del requisito: Imprescindibile (Red Flag in caso di assenza totale di strumenti di monitoraggio e presidio dei consumi variabili).
Dimensione 3: Affidabilità del fornitore e solidità (Peso: 15%)
- Solidità societaria, track record ed esperienza di dominio: Valutare la continuità aziendale, l'assetto societario, gli anni di presenza sul mercato e la competenza specialistica maturata sui processi specifici e sulle normative del settore in cui opera la committente.
Severità del requisito: Negoziabile / Valutativo. - Referenze settoriali verificabili su casi d'uso comparabili: Verificare la disponibilità del nominativo di almeno due imprese clienti con perimetro operativo e complessità analoghi, con facoltà per la committente di contattarle direttamente per riscontrare la puntualità nei rilasci e il rispetto dei budget preventivati.
Severità del requisito: Negoziabile / Valutativo.
Dimensione 4: Prestazioni operative e KPI / SLA (Peso: 15%)
- SLA funzionali e latenza p95 oltre la disponibilità infrastrutturale: Introdurre metriche prestazionali calibrate sul processo operativo (latenza al 95° percentile, fedeltà documentale alle fonti aziendali, accuratezza ed esaustività definite su campioni di benchmark condivisi) oltre il semplice uptime di rete (99.9%), con percorsi concordati di fallback degradato.
Severità del requisito: Imprescindibile (Red Flag in caso di mancata conformità). - Periodo di collaudo e criteri oggettivi di accettazione (Definition of Done): Concordare una procedura di collaudo e verifica su dati reali, con tempi e modalità modulati in modo proporzionato alla complessità e alla criticità della soluzione (da controlli funzionali snelli per SaaS standard a finestre di prova di 2-4 settimane in staging per progetti complessi o modelli custom), subordinando il verbale di accettazione (Definition of Done) e il saldo economico a test oggettivamente riscontrabili.
Severità del requisito: Imprescindibile (Red Flag in caso di assenza di criteri oggettivi di accettazione e collaudo). - Penali progressive, presidio del model drift e disciplina del recesso: Definire penali a scalare proporzionate all'impatto del disservizio mediante deduzione diretta dai canoni, chiarire quali interventi di riallineamento per degrado prestazionale (model drift) o variazione dei dati rientrino nella manutenzione ordinaria pattuita, e disciplinare la risoluzione contrattuale in caso di inadempimento prolungato.
Severità del requisito: Negoziabile / Valutativo.
Dimensione 5: Sicurezza, privacy e proprietà intellettuale (Peso: 15%)
- Titolarità IP, asset informativi e codice custom: Formalizzare la titolarità della committente sui dati proprietari (tutelati anche quali segreti commerciali ex artt. 98-99 CPI), la cessione dei diritti patrimoniali o licenza d'uso perpetua/trasferibile su sviluppi dedicati e prompt ingegnerizzati, e la disponibilità tecnica dei dump vettoriali e relativi indici, precludendone l'uso a vantaggio di terzi o concorrenti.
Severità del requisito: Imprescindibile (Red Flag in caso di mancata conformità). - Presidio GDPR, tutela della riservatezza e divieto di riutilizzo dati: Disciplinare la stipula del DPA ex art. 28 GDPR quando il fornitore opera come responsabile del trattamento (chiarendo che la stipula del DPA non è sempre e universalmente obbligatoria a prescindere dai ruoli e dall'effettivo trattamento di dati personali, ma scaturisce dalla sussistenza di attività di trattamento svolte per conto della committente), esigere idonee garanzie di segregazione logica o fisica dei database e sancire il divieto tassativo di riutilizzare dati, documenti, prompt e output aziendali per l'addestramento o il benchmark di modelli commerciali terzi; valutare l'attivazione della Zero Data Retention (ZDR) per le chiamate API ove disponibile e proporzionata alla sensibilità delle informazioni trattate.
Severità del requisito: Imprescindibile (Red Flag in caso di mancata regolamentazione del DPA ove sussistano i presupposti di trattamento di dati personali o assenza del divieto di riutilizzo dei dati aziendali per l'addestramento).
Dimensione 6: Portabilità, reversibilità e uscita (Peso: 15%)
- Formati aperti di esportazione dati conformi al Data Act: Garantire contrattualmente la facoltà di estrarre l'intero patrimonio informativo e la documentazione degli schemi in formati aperti e interoperabili (SQL, CSV, JSON, Parquet), prevenendo il vendor lock-in tecnologico.
Severità del requisito: Imprescindibile (Red Flag in caso di mancata conformità). - Assistenza all'uscita (Exit Assistance) e regime di passaggio: Fissare preventivamente nell'accordo le condizioni operative, i tempi certi di consegna e i corrispettivi per il supporto tecnico al subentro; per i servizi ricompresi nell'ambito applicativo del Data Act, le condizioni devono rispettare i divieti inderogabili di legge sulle tariffe di cambio fornitore (Art. 29 Data Act, azzeramento dal 12 gennaio 2027); la qualificazione di un servizio come «sviluppo personalizzato» non costituisce una deroga automatica e generalizzata alle norme del Data Act, ma richiede di verificare la sussistenza delle condizioni effettive previste dall'Articolo 31 del regolamento, predeterminando in ogni caso a contratto perimetri certi e corrispettivi per l'assistenza al subentro.
Severità del requisito: Negoziabile / Valutativo (nel rispetto dei vincoli normativi inderogabili). - Cancellazione sicura dei dati e gestione del periodo di transizione: Formalizzare l'impegno alla restituzione e successiva cancellazione sicura e definitiva dei dati aziendali alla cessazione del rapporto con attestazione verificabile, calibrando tempi, perimetri ed eccezioni nel rispetto degli obblighi legali di conservazione documentale (fiscale e societaria) e dei fisiologici cicli tecnici di sovrascrittura e purging dei backup di sistema.
Severità del requisito: Imprescindibile (Red Flag in caso di rifiuto di attestare la cancellazione dei dati attivi o mancata definizione della transizione).
Come impostare la selezione del partner tecnologico: i tre passaggi operativi
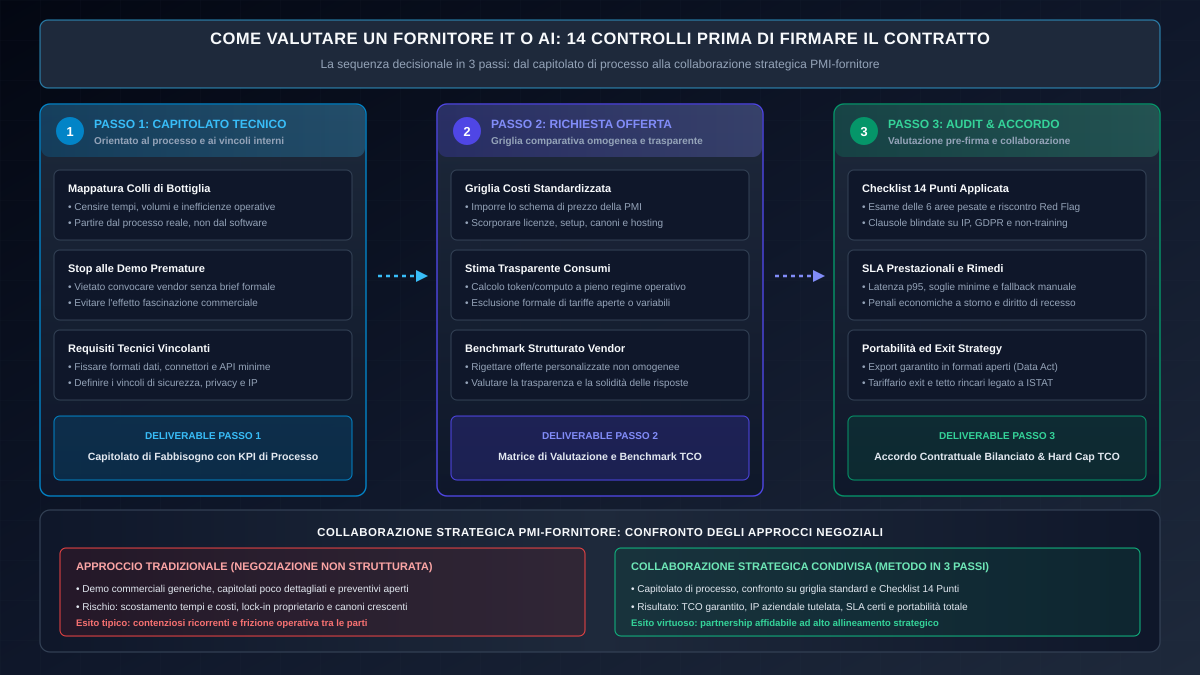
La conduzione della procedura di selezione e valutazione non richiede la creazione di complesse sovrastrutture interne, ma necessita di una sequenza metodica e di indipendenza decisionale.
Passo 1: Capitolato orientato al processo e ai vincoli aziendali
Prima di convocare i partner commerciali, la direzione aziendale deve formalizzare i requisiti di processo interni. Come evidenziato nell'approfondimento su come riconoscere le rigidità organizzative nei processi di trasformazione digitale, l'introduzione di nuovi strumenti deve rispondere a problemi di flusso organizzativo chiaramente censiti, definendo volumi di transazioni, formati dei dati sorgente e vincoli di interoperabilità.
Passo 2: Richiesta di offerta su griglia economica comparabile
Trasmettere ai partner candidati una matrice di quotazione strutturata, richiedendo la valorizzazione disaggregata di ogni voce:
- Licenze d'uso o canoni software periodici;
- Onorari di setup e implementazione iniziale;
- Attività di data engineering e bonifica degli archivi;
- Stima dei consumi computazionali e di inferenza su scenari realistici;
- Costi di formazione e affiancamento operativo;
- Canoni di manutenzione ordinaria e condizioni di supporto evolutivo. L'adozione di uno schema comune consente al CFO di comparare offerte eterogenee su parametri uniformi, identificando tempestivamente eventuali voci omesse.
Passo 3: Valutazione preventiva e negoziazione dei termini di fornitura
Sottoporre la proposta del fornitore alla Checklist in 14 Punti, concordando le integrazioni contrattuali necessarie prima della formalizzazione. La disponibilità del partner a recepire tetti di spesa trasparenti, indicatori prestazionali condivisi e clausole di portabilità costituisce il primo indice di maturità organizzativa e solidità professionale del fornitore medesimo.
Il ruolo dell'advisor strategico indipendente nella governance della transizione
Nelle medie e piccole imprese, il responsabile dei sistemi informativi interni è sovente assorbito dal presidio operativo quotidiano delle infrastrutture e può trovarsi in una posizione di continuità relazionale con i fornitori storici dell'azienda.
Come analizzato nell'articolo sul modello Fractional AI & Digital Advisor per la governance dei fornitori, affiancare alla direzione un presidio strategico indipendente a tempo parziale consente di integrare competenze negoziali senior nella software selection. Un advisor neutrale non commercializza prodotti, non percepisce provvigioni dai distributori e risponde unicamente del raggiungimento degli obiettivi economici e operativi stabiliti dall'imprenditore.
Domande Frequenti (FAQ)
Qual è la differenza sostanziale tra un preventivo a corpo (Fixed Price) e uno a consumo (Time and Material) per una PMI?
Nel preventivo a corpo (Fixed Price) il fornitore si impegna a realizzare un perimetro funzionale definito a fronte di un corrispettivo prestabilito; il rischio di scostamento dei tempi e delle ore di sviluppo ricade principalmente sul fornitore. Nel modello a consumo (Time and Material), l'azienda remunera le giornate e le ore effettivamente impiegate dai professionisti, assumendosi il rischio di eventuali incrementi di durata e costo. Per una PMI, l'accordo a consumo risulta sostenibile qualora sia integrato da precisi presidi contrattuali di governo della spesa: il massimale invalicabile (hard cap, oltre il quale le ore restano a carico del fornitore) non è l'unica formula ammessa; sono previsti e raccomandati anche meccanismi di budget autorizzati per fasi operative e l'obbligo vincolante di autorizzazione formale preventiva di qualsiasi variante prima dell'esecuzione. In questo modo si governano preventivamente i rischi di scostamento economico garantendo la necessaria flessibilità al progetto.
Come può una PMI verificare l'opzione di Zero Data Retention con i fornitori di intelligenza artificiale?
La Zero Data Retention (ZDR) non è una funzionalità universale o attiva di default in ogni piattaforma, né deve essere pretesa categoricamente come prerequisito rigido per qualsiasi fornitura. Si tratta di una misura negoziale e tecnica specifica da verificare per ciascun provider (spesso riservata a specifici tier enterprise o attivata solo su richiesta), da adottare quando disponibile a catalogo e proporzionata al livello di riservatezza e alla criticità dei dati trattati. Il requisito fondamentale per la conformità resta invece la corretta disciplina contrattuale e la preventiva qualificazione dei ruoli: la sottoscrizione del DPA ex art. 28 GDPR quando il fornitore opera come responsabile del trattamento (chiarito che la stipula del DPA non è sempre e universalmente obbligatoria a prescindere dai ruoli e dall'effettivo trattamento di dati personali, ma interviene qualora il fornitore gestisca dati personali per conto della committente) e la presenza di un divieto contrattuale esplicito e vincolante di riutilizzo dei dati, documenti, prompt e output aziendali per l'addestramento o il benchmark di modelli terzi o proprietari del vendor. Nei casi in cui la ZDR venga attivata, l'azienda verifica che la memorizzazione temporanea sui server remoti sia azzerata al termine dell'elaborazione, mantenendo unicamente i log applicativi interni strettamente necessari alla sicurezza e all'audit.
Come si calcola in modo realistico il Total Cost of Ownership (TCO) di una soluzione software con componenti AI?
La stima del TCO su un orizzonte di 24-36 mesi deve comprendere: i costi di investimento iniziale (licenze base, configurazione, data preparation e formazione esterna), i costi operativi ricorrenti (canoni di manutenzione, presidio model drift e consumi computazionali protetti da spend cap), la valorizzazione economica dell'impegno delle risorse interne (ore dedicate ad avviamento, collaudo e supervisione a regime), nonché gli oneri contrattuali previsti per l'assistenza all'estrazione dati e reversibilità (Exit Assistance) al termine del rapporto.
Cosa fare se un fornitore si dichiara non disponibile a inserire penali o indicatori prestazionali specifici per l'AI?
La reticenza del fornitore a sottoscrivere penali o SLA funzionali sui sistemi AI non riflette necessariamente una negligenza contrattuale, ma evidenzia la complessità tecnica di garantire livelli prestazionali deterministici su modelli probabilistici, unita alla volontà di non accollarsi rischi operativi che dipendono anche dalla variabilità o qualità dei dati forniti dalla committente. In questo caso, la direzione aziendale può orientarsi verso soluzioni costruttive e bilanciate:
- Sostituire le penali rigide con soglie di tolleranza realistiche e finestre di collaudo congiunto in ambiente di prova (staging);
- Prevedere un meccanismo di monitoraggio periodico con piani di remediation condivisi qualora i parametri scendano sotto i livelli concordati;
- Articolare l'iniziativa attraverso una fase pilota o Proof of Concept (PoC) a perimetro e budget circoscritti, validando sul campo le prestazioni effettive prima di negoziare accordi pluriennali vincolanti;
- Rimodulare la struttura economica fissa della proposta qualora l'impresa si trovi ad assumere su di sé una quota prevalente di incertezza operativa.
Quando è raccomandabile far revisionare un accordo di fornitura da un advisor strategico indipendente?
La revisione indipendente è opportuna qualora la fornitura comporti impegni economici rilevanti, impatti processi centrali per il funzionamento dell'azienda (come i flussi d'ordine, l'ERP gestionale o la gestione documentale strategica) o preveda l'adozione di tecnologie su cui l'impresa non dispone di competenze analitiche interne. L'intervento preventivo di un consulente indipendente consente alla direzione di chiarire il perimetro delle prestazioni, valutare la congruità del TCO e negoziare clausole di tutela prima che l'accordo diventi vincolante.
Come impostare la selezione e la governance dei fornitori nella tua impresa
La transizione digitale e l'adozione di soluzioni di intelligenza artificiale possono generare significativi vantaggi operativi per le medie e piccole imprese, a condizione che la direzione mantenga il controllo delle decisioni strategiche, dei parametri economici e del patrimonio informativo aziendale.
Esaminare le proposte con metodo, quantificare con rigore il costo complessivo e negoziare contratti equilibrati consente di trasformare la tecnologia in una reale leva di efficienza operativa e sostenibilità economica.
Per esaminare le proposte in corso di valutazione o rinegoziare i contratti tecnologici della tua impresa con il supporto di un professionista neutrale, puoi approfondire i percorsi di affiancamento dedicati:
- Valutazione indipendente delle offerte e selezione fornitori: AI Vendor Selection
- Analisi preliminare di fattibilità economica e prioritizzazione: AI Opportunity Assessment
- Direzione strategica a tempo parziale e governance dei fornitori: Fractional AI Advisor
- Per un confronto riservato sulle scelte tecnologiche della tua azienda: Contattami