La trappola del mimetismo corporate: perché i framework complessi faticano nelle PMI
Nelle riunioni direzionali delle PMI vendite, amministrazione e produzione presentano spesso numeri discordanti su ricavi, margini e scorte: l'azienda convive con verità frammentate generate da silos disconnessi.
Importare framework concepiti per grandi gruppi (come DAMA-DMBOK) produce tre tipici limiti operativi:
- Assenza di economie di scala: strutture da 20 a 100 addetti difficilmente giustificano ruoli dedicati alla catalogazione teorica.
- Paralisi operativa: vincoli burocratici rallentano vendite e officina, riducendo la flessibilità d'impresa come approfondito nell'analisi su come evitare che la trasformazione digitale introduca rigidità organizzativa.
- Proliferazione dello Shadow Excel: dinanzi a sistemi rigidi, il personale ricorre a fogli personali.
Nel report The State of Data and AI in Leading Companies 2024 di Wavestone su dirigenti internazionali, il 78% dei rispondenti indica che i fattori umani legati a cultura, persone e processi costituiscono una barriera (a barrier) verso la maturità data-driven.
L'economia del dato errato: la regola 1-10-100 e il costo dello Shadow Data Work
Il disordine informativo non è un problema informatico, ma un costo sommerso che erode margini e liquidità aziendale.
Thomas C. Redman (The Data Doc), su Harvard Business Review e MIT Sloan Management Review, descrive come gran parte dell'energia aziendale sia assorbita dalla "fabbrica sommersa" dei dati: personale qualificato costretto a cercare, verificare e correggere quotidianamente informazioni difettose.
Questa dinamica è rappresentata dal modello euristico della Regola 1-10-100, in cui le cifre descrivono ordini di grandezza illustrativi tra prevenzione, bonifica e danno operativo, senza valore di moltiplicatori statistici:
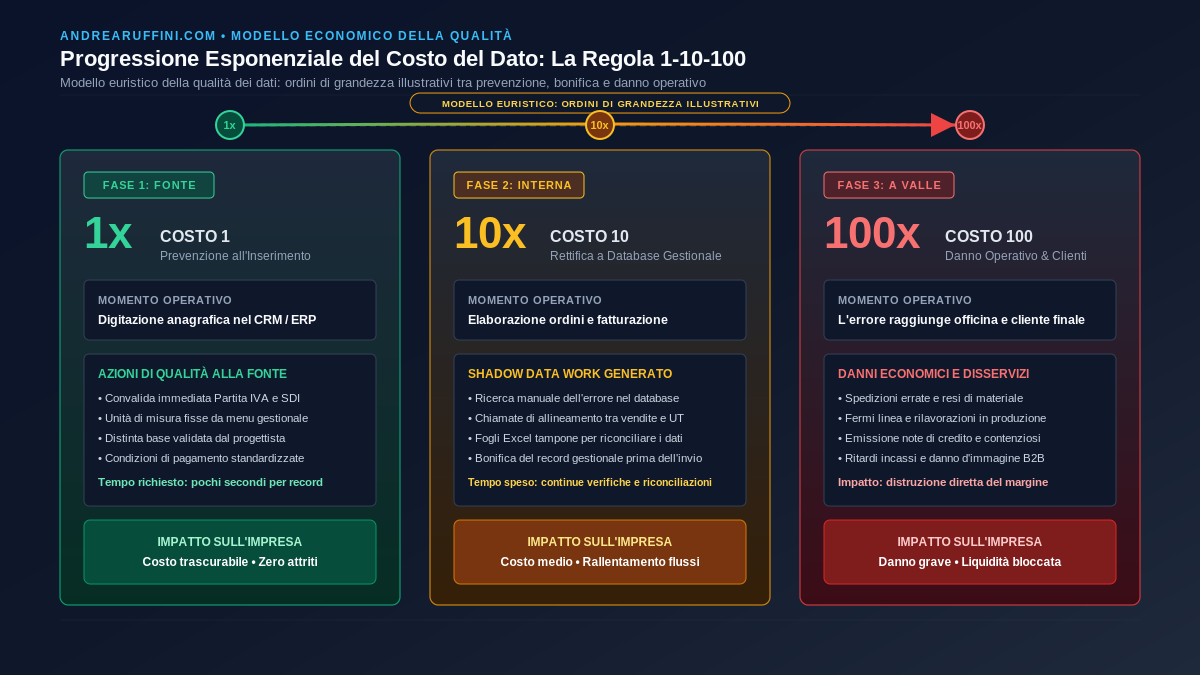
- Costo 1 (Prevenzione alla fonte): convalida all'inserimento (Partita IVA verificata, codice SDI o unità di misura standard).
- Costo 10 (Rettifica a database): il tempo speso per correggere manualmente il record nel gestionale prima di bloccare le attività.
- Costo 100 (Danno operativo a valle): l'impatto economico quando l'errore raggiunge clienti o linea produttiva (spedizioni errate, fermi impianto, rifacimenti e note di credito).
Nelle PMI, la frammentazione applicativa alimenta lo "Shadow Data Work": lavoro invisibile in cui il personale disperde ore a estrarre file CSV, confrontare anagrafiche discordanti e riconciliare ordini prima di spedire o fatturare.
L'approccio Data-Centric all'AI: perché la pulizia del dato batte la complessità dell'algoritmo
Di fronte ad archivi disordinati, molte aziende sperano che nuovi software o modelli AI sanino il pregresso. Ma automatizzare archivi degradati rischia di amplificare gli errori (garbage in, garbage out): se la base dati registra distinte parziali o cicli errati, anche gli algoritmi più evoluti tendono a produrre elaborazioni inaffidabili.
Questo equivoco trova risposta nel paradigma della Data-Centric AI, approfondito da Andrew Ng nell'intervista Andrew Ng: Unbiggen AI curata da Eliza Strickland su IEEE Spectrum (2022). Nel confronto, Ng osserva come in molte applicazioni pratiche possa risultare più produttivo mantenere fissa l'architettura algoritmica standard e concentrare le risorse sulla qualità, consistenza ed etichettatura accurata dei dati alla fonte. La fonte non dimostra miglioramenti nettamente superiori in generale rispetto allo sviluppo dei modelli, ma sottolinea il beneficio concreto di curare l'input informativo nei casi d'uso industriali.
In un contesto in cui modelli e software sono accessibili via API, il vero fattore differenziante per la media impresa risiede nella consistenza e continuità dei dati storici di commessa, ciclo e fornitura.
Il modello a tre livelli della Data Governance minima praticabile
Per strutturare flussi informativi solidi senza appesantire l'organico, l'azienda implementa tre livelli operativi:
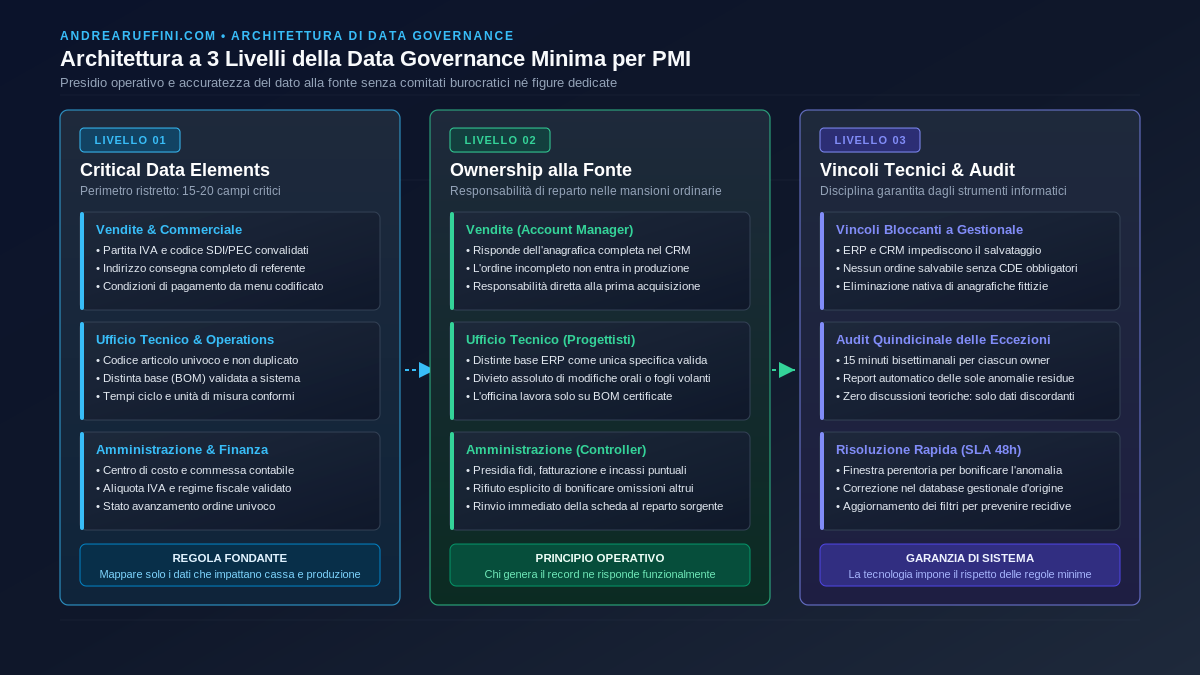
Livello 1: Definizione dei Critical Data Elements (CDE)
Gran parte delle inefficienze nasce da discrepanze su poche variabili chiave. L'azienda isola i 15-20 CDE essenziali:
- Vendite: Partita IVA e codice SDI convalidati; indirizzo di consegna con referente; condizioni di pagamento fisse da menu codificato (senza campi liberi).
- Ufficio Tecnico e Operations: codice articolo univoco; distinta base (BOM) validata; tempo ciclo per fase; unità di misura allineate tra acquisti e officina.
- Amministrazione: centro di costo o commessa; aliquota IVA corretta; stato avanzamento ordini (Aperto, In Lavorazione, Collaudato, Fatturabile, Chiuso).
Livello 2: Assegnazione della Data Ownership alla fonte
La regola gestionale è netta: chi genera l'informazione nel flusso ordinario ne risponde funzionalmente:
- Commerciale: risponde dell'accuratezza nel CRM prima che l'ordine passi alla produzione, evitando l'avanzamento di commesse incomplete.
- Ufficio Tecnico: distinte base e cicli a gestionale sono l'unica specifica valida per l'officina, escludendo modifiche verbali o fogli volanti.
- Amministrazione: presidia fidi e condizioni di incasso, senza bonificare a valle le omissioni dei reparti a monte.
Livello 3: Vincoli tecnici a sistema e audit quindicinale
La disciplina dei processi poggia sui sistemi informatici già in uso:
- Campi bloccanti a gestionale: configurare ERP e CRM per subordinare il salvataggio di schede alla presenza dei CDE obbligatori, limitando la proliferazione di anagrafiche incomplete o scorciatoie operative.
- Audit quindicinale delle eccezioni (15 minuti per owner): un report bisettimanale estrae le sole discrepanze, assegnando 48 ore come proposta metodologica per bonificare le anomalie.
Tracciabilità e conformità normativa: AI Act, NIS 2 e GDPR come requisiti di filiera
Presidiare l'accuratezza dei dati supporta l'azienda nei rapporti di filiera e agevola la conformità ai principali standard normativi:
Regolamento (UE) 2024/1689 (EU AI Act) - Governance dei dati e ruoli di filiera
L'Articolo 10 dell'AI Act fissa requisiti di qualità e governance dei dataset per i sistemi AI ad alto rischio (Articolo 6, Allegati I e III), obblighi che gravano primariamente sul fornitore del sistema (provider). Per una PMI nel ruolo di utilizzatrice (deployer), gli obblighi normativi discendono in via diretta dall'Articolo 26: tra questi figurano l'impiego conforme alle istruzioni d'uso, l'affidamento della sorveglianza a personale formato, il monitoraggio operativo, la conservazione dei log generati automaticamente e l'obbligo di assicurare la pertinenza e rappresentatività dei dati di input sotto il proprio effettivo controllo. Da questo quadro di legge vanno distinte le eventuali clausole contrattuali di filiera: committenti industriali o capofiliera possono richiedere convenzionalmente standard specifici di qualità e tracciabilità dei dati, definendo vincoli negoziali autonomi che non scaturiscono dall'Articolo 26.
Direttiva NIS 2 e D.Lgs. 138/2024 - Artt. 23, 24 e 25
Nel recepimento nazionale della Direttiva NIS 2, il D.Lgs. 138/2024 (Artt. 23 e 24) impone agli organi direttivi dei soggetti essenziali e importanti di approvare e sovrintendere alla gestione dei rischi cyber, demandando all'Articolo 25 le procedure e i termini di notifica per incidenti significativi a CSIRT Italia. Il controllo granulare degli accessi e la tracciabilità sui dati critici supportano la sicurezza operativa, limitando alterazioni accidentali nei sistemi informativi.
Regolamento (UE) 2016/679 (GDPR) - Principio di Esattezza
L'Articolo 5, par. 1, lett. d del GDPR prescrive che i dati personali siano esatti e, ove necessario, aggiornati, adottando misure tempestive e ragionevoli per rettificare o cancellare i record inesatti rispetto alle finalità trattate (accountability, Artt. 24 e 25). Il principio vincola unicamente i dati di persone fisiche, mentre per le informazioni tecniche o aziendali l'accuratezza risponde all'efficienza operativa interna.
Regole chiare sui flussi informativi tutelano l'impresa, prevengono contestazioni lungo la filiera e rendono misurabile il ritorno reale degli investimenti digitali.
Guida pratica di implementazione: i 5 passi per partire lunedì mattina
Per rendere operativo il modello nei reparti senza appesantire le linee, la direzione adotta cinque passi:
- Censire 15-20 Critical Data Elements: sessione di due ore tra vendite, ufficio tecnico e amministrazione per isolare i campi critici che generano blocchi operativi o contestazioni.
- Formalizzare la Data Ownership alla fonte: assegnare la cura del dato nelle mansioni ordinarie (chi acquisisce l'ordine convalida il cliente, chi progetta rilascia la distinta e chi acquista verifica i fornitori).
- Configurare vincoli tecnici sui gestionali: attivare su ERP e CRM campi obbligatori circoscritti ai CDE essenziali, impedendo salvataggi parziali. Questo presidio è utile anche per preservare l'indipendenza strategica ed evitare il lock-in tecnologico.
- Disincentivare lo Shadow Excel per i processi core: stabilire che le decisioni operative si basino unicamente sulle informazioni registrate nei gestionali ufficiali.
- Istituire l'audit quindicinale delle anomalie: estrazione automatica delle sole eccezioni. Ciascun owner dedica 15 minuti alla verifica con 48 ore per bonificare le anomalie nel proprio perimetro.
Trasformare il dato da problema informatico in asset di bilancio
Nelle medie imprese la qualità dei dati non è un esercizio teorico dell'IT, ma una disciplina operativa a presidio della marginalità e della continuità aziendale. Replicare la complessità corporate con comitati plenari e dizionari infiniti genera solo paralisi e proliferazione di fogli Excel paralleli.
La data governance sostenibile per una media impresa poggia sulla responsabilità operativa alla sorgente: chi genera l'informazione nel lavoro quotidiano ne risponde funzionalmente. Anziché assumere figure dedicate, il vertice d'impresa compie tre scelte: blindare i 15-20 campi critici per cassa e produzione, impostare vincoli a sistema per i dati essenziali e istituire verifiche quindicinali sulle anomalie. Con dati presidiati da chi li crea, i cruscotti direzionali guidano decisioni affidabili anziché alimentare dispute tra reparti.
Per valutare lo stato dei flussi informativi e strutturare un modello di governance calibrato sulle priorità aziendali, il vertice d'impresa può avvalersi del supporto strategico di un Fractional AI & Digital Advisor.
Domande frequenti (FAQ)
Perché non conviene assumere un Data Engineer per correggere i dati in una PMI?
Un profilo tecnico dedicato finisce spesso assorbito in continue bonifiche a valle, senza incidere sulle routine operative di reparto che generano gli errori. Senza responsabilizzare chi crea le informazioni nelle mansioni quotidiane, gli archivi tornano a degradarsi rapidamente.
Come superare la resistenza commerciale all'inserimento di dati completi nel CRM?
Semplificando le interfacce e limitando i campi obbligatori alle informazioni essenziali per avviare la commessa. Dimostrare che anagrafiche accurate prevengono contestazioni e ritardi di consegna rende la disciplina di inserimento un vantaggio operativo condiviso.
Cosa si intende per Critical Data Elements (CDE) in un'azienda manifatturiera?
I 15-20 campi informativi che, se errati o omessi, ostacolano la produzione o intaccano la marginalità: Partita IVA e SDI convalidati, indirizzo di destinazione merci con referente, codice articolo univoco, distinta base attiva, tempo ciclo per fase e condizioni contrattuali di pagamento.
Qual è il collegamento tra Data Governance minima e adozione dell'AI?
Modelli predittivi e soluzioni AI dipendono dalla consistenza dei dati storici aziendali. Senza controlli alla sorgente, gli algoritmi amplificano le incongruenze presenti nei gestionali, restituendo simulazioni inattendibili e compromettendo il rendimento degli investimenti.